クラウド会計ソフトの導入により、経理業務の共有は驚くほど簡単になりました。かつてのように特定のパソコンの前に座らなくても、インターネットさえあれば、経営者、従業員、そして外部の税理士が同時に同じ数字を確認し、作業を進めることができます。この「同時並行の利便性」こそがクラウド最大の強みですが、その一方で、多くの現場で後回しにされている課題があります。それが「アカウントの権限管理」と「適切な削除プロセス」です。
便利だからといって、関わる全員に「管理者権限」を与えてしまったり、退職した従業員のアカウントをそのまま放置してしまったりしてはいないでしょうか。クラウド会計ソフトには、企業の現預金残高、取引先の情報、従業員の給与額など、極めて機密性の高いデータが蓄積されています。アカウント管理の不備は、単なる事務的なミスにとどまらず、企業の社会的信用を揺るがす重大な事故を招く恐れがあります。
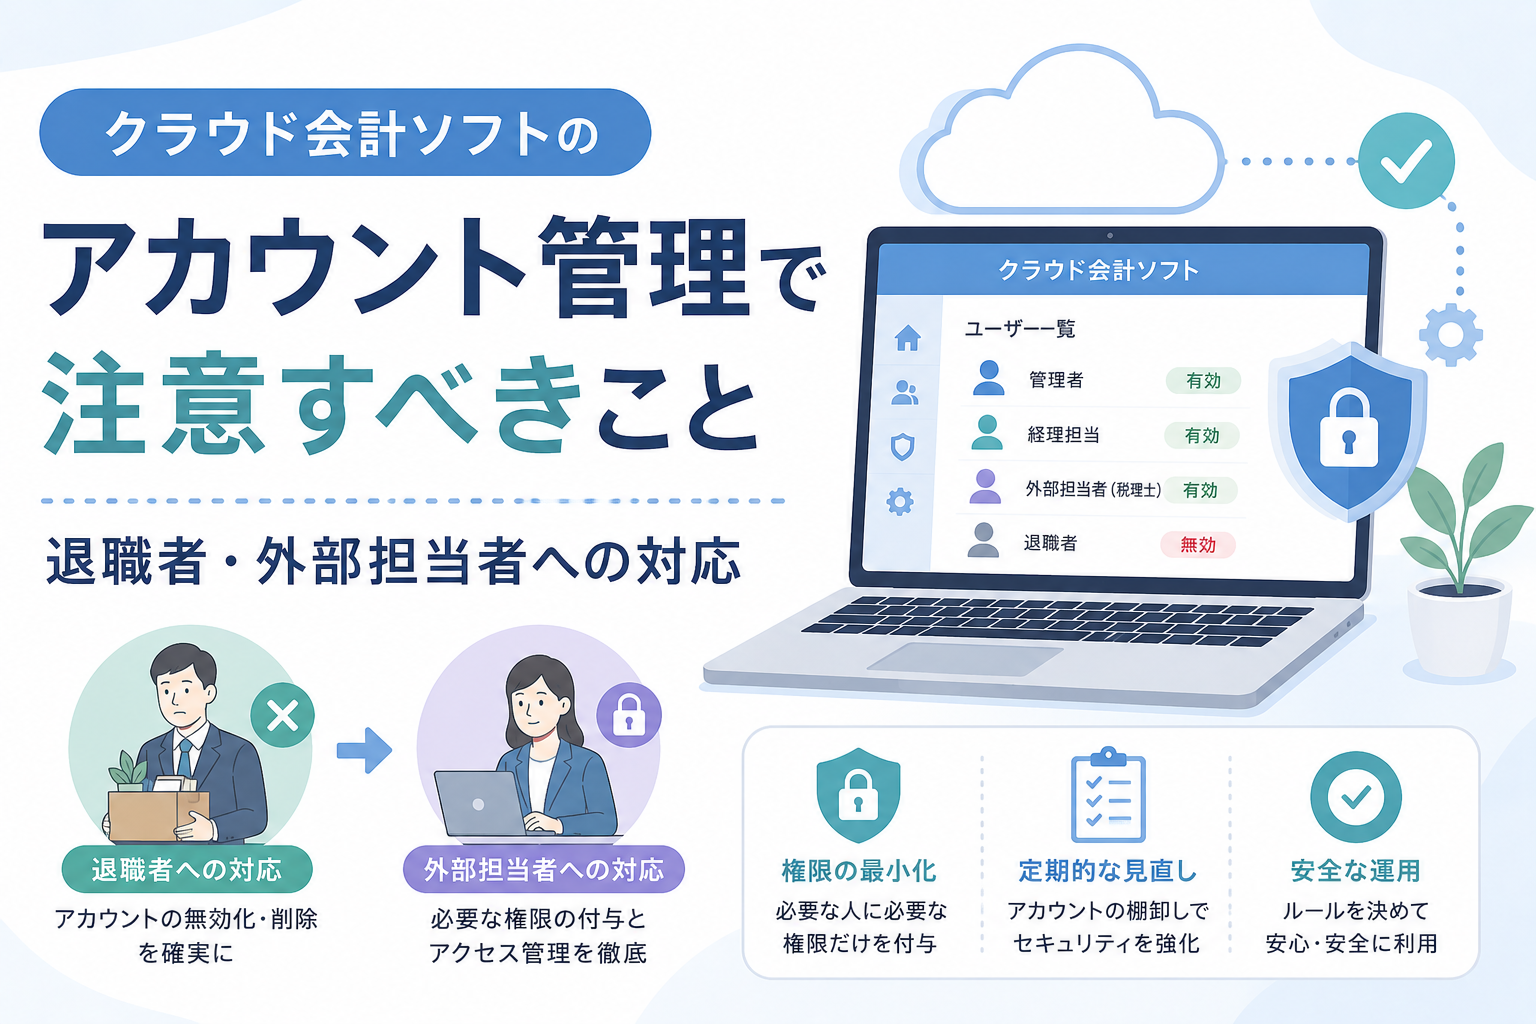
この記事では、クラウド会計ソフトのアカウント管理において、特に注意すべき退職者や外部担当者への対応、そして安全な運用を実現するための具体的なルールについて詳しく解説します。
企業の心臓部を無防備にする「アカウント放置」の恐怖
クラウド会計ソフトのアカウントが適切に管理されていない状態は、いわば「会社の金庫の合鍵を、誰が持っているかわからない状態で配り歩いている」ようなものです。特に、中小企業やフリーランスの現場では、属人的な運用に頼りがちで、アカウントの整理が「誰かが気づいた時にやる」という不安定な状態になりがちです。
こうした「誰でも入れる」「かつて関係のあった人が入れる」という状況は、平時には問題が表面化しにくいものですが、一度トラブルが起きれば取り返しのつかないダメージとなります。多くの経営者が「うちは信頼関係があるから大丈夫」と考えがちですが、セキュリティ事故の多くは「悪意」だけでなく、ちょっとした「油断」や「勘違い」から発生します。
権限管理の不備が招く3つの致命的なリスク
アカウント管理を怠ることで発生するリスクは、大きく分けて以下の3つに集約されます。
1. 外部からの不正アクセスと情報漏洩
退職した従業員や、契約が終了した外部パートナーのアカウントを削除せずに残しておくと、彼らの「個人の環境」がそのまま「自社のデータ」への入り口となります。もし、その人のパソコンやスマートフォンが盗難に遭ったり、ウイルスに感染したりした場合、自社の財務データや顧客リストが瞬時に外部へ流出する可能性があります。また、パスワードの使い回しをしているユーザーがいる場合、別のサービスから漏れた情報を使って、自社の会計ソフトにログインされる「リスト型攻撃」の標的にもなり得ます。
2. データの意図しない書き換えと整合性の喪失
複数のユーザーに高い権限を与えすぎると、本来触るべきでない人が設定を変更してしまったり、過去の確定済みのデータを誤って修正してしまったりするリスクが高まります。特にクラウド会計は「リアルタイム」でデータが更新されるため、一人が行った変更が即座に全体へ反映されます。決算直前に数字が合わなくなり、原因を追及したところ、権限を持つスタッフが操作ミスをしていた……というケースは枚挙にいとまがありません。データの整合性が失われることは、税務申告の遅延や、誤った経営判断を招く直接の原因となります。
3. 法的責任とコンプライアンスの欠如
現代のビジネスにおいて、個人情報の保護やデータの適切な管理は、企業の最低限の「たしなみ」です。従業員のマイナンバー情報や給与明細、取引先の口座情報などが適切に管理されていないことが発覚すれば、法的罰則を受けるだけでなく、取引先や銀行からの信頼を失い、最悪の場合は事業の継続が困難になることさえあります。「システムの不備」は「経営者の責任」として厳しく問われる時代です。
アカウント・ライフサイクル管理という解決策
こうしたリスクを最小限に抑え、クラウド会計のメリットを安全に享受するための結論は明確です。それは、【最小権限の原則】を徹底し、アカウントの【ライフサイクル(作成から削除まで)】を制度化することです。
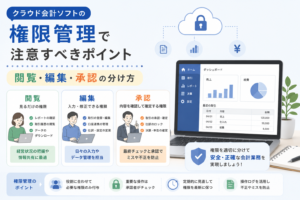
「最小権限の原則」とは、各ユーザーに対し、その業務を遂行するために「必要最低限の権限」のみを与えるという考え方です。例えば、経費精算のみを行うスタッフには「閲覧と申請」の権限だけを、税理士には「閲覧と仕訳作成」の権限をというように、役割に応じて門扉を絞ります。
そして「ライフサイクル管理」とは、入社や契約時にアカウントを作成するだけでなく、役割の変更時には権限を見直し、退職や契約終了時には【即座にアカウントを停止・削除する】という一連の流れをルーチン化することを指します。これを「仕組み」として導入することで、属人的な判断ミスを排除し、常にクリーンな状態を保つことが可能になります。
なぜ「即時の対応」が企業の信頼を守るのか
アカウント管理において、なぜ「後で」ではなく「即時」の対応が求められるのでしょうか。そこには、技術的・心理的な側面からいくつかの理由があります。
第一に、セキュリティの「窓」を閉じるためです。退職や契約終了の直後は、その当事者にとって自社のデータへアクセスする動機や機会が最も高い時期です。意図的な持ち出しだけでなく、単純に「ログインしっぱなしのブラウザ」から情報が見えてしまうことも防がなければなりません。
第二に、ソフトウェアライセンス費用の最適化です。多くのクラウド会計ソフトは、ユーザー数やアカウント数に応じて料金が発生する体系をとっています。使っていない退職者のアカウントを放置し続けることは、毎月「無駄なコスト」を払い続けていることと同義です。コスト意識の高い経営者であれば、この点だけでも管理を徹底する価値があります。
第三に、現職スタッフの心理的安全性の確保です。誰がアクセスしているかわからない不透明な環境よりも、「適切な権限を持つ人だけが、適切な目的でアクセスしている」と管理されている環境の方が、現職の担当者も安心して作業に集中できます。管理の徹底は、組織全体のガバナンス(統治)意識を高める効果もあります。
【実践例】立場別の最適な権限設定モデル
クラウド会計ソフト(freeeやマネーフォワード クラウドなど)には、細かな権限設定機能が備わっています。これらをどのように使い分けるべきか、一般的な中小企業のモデルケースを整理してみましょう。
| ユーザーの役割 | 推奨される権限レベル | 理由 |
| 経営者(オーナー) | 全権限(管理者) | 最終責任者としてすべての操作が可能。ただし、日常の入力には使わず、管理に徹するのが望ましい。 |
| 経理責任者 | 全権限または制限付き管理者 | 決済や設定変更など、経理実務の全般を担当。重要な設定変更の履歴を追跡できるようにする。 |
| 一般従業員(経費精算) | 閲覧・申請のみ | 自身の経費精算や給与明細の確認に限定。他人のデータや全体の試算表は見せない設定にする。 |
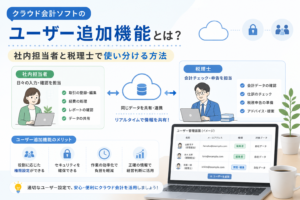
| 外部税理士・会計事務所 | 閲覧・編集(設定変更不可) | 仕訳のチェックや修正には編集権限が必要だが、契約解除時のリスクを考え、ユーザー管理等の設定権限は持たせない。 |
| 外部監査・コンサルタント | 閲覧のみ | 状況を把握してアドバイスをもらうことが目的であれば、データの変更を許さず、読み取り専用にする。 |
このように、立場に応じて「壁」を設けることで、万が一のアカウント流出時の被害を最小限に食い止めることができます。
退職者が発生した際のアクションプランと落とし穴
スタッフが退職することになった際、事務手続きとして「社会保険の手続き」や「備品の返却」は必ず行われますが、会計ソフトのアクセス権削除は忘れられがちです。ここでは、退職者対応の具体的な手順と注意点を解説します。
1. 退職日当日の「アクセス権削除」をタスク化する
退職者のチェックリストに「会計ソフトからの削除」を必ず追加してください。重要なのは「退職してから数日後」ではなく「最終出勤日の業務終了時」に行うことです。多くのソフトでは、管理画面からユーザーのメールアドレスを指定して「削除」または「招待解除」を行うだけで完了します。
2. 「オーナー権限」の譲渡という盲点
最も注意すべきなのが、退職するスタッフが「オーナー(最高管理者)」の権限を持っていた場合です。オーナー権限は一つしかないことが多く、これを削除する前に「別の人に権限を移管」する手続きが必要です。
もしオーナーが不在のままアカウントを削除しようとすると、システムがロックされたり、サポートに複雑な証明書類を提出しなければならなくなったりする場合もあります。担当者が変わる際は、必ず「引き継ぎ作業」の一環として権限の委譲を完了させてください。
3. 二要素認証(2FA)の設定解除と再設定
担当者が個人のスマートフォン等で「二要素認証」を設定していた場合、その端末が手元にないと後の設定変更ができなくなることがあります。退職前に、一旦そのユーザーの設定をリセットし、新しい担当者が自身の端末で再設定できる状態に整える必要があります。
税理士や外部パートナー交代時のスムーズな引き継ぎ術
クラウド会計ソフトの利点の一つは、外部の専門家とリアルタイムでデータを共有できることです。しかし、顧問税理士の交代や、経理代行会社との契約終了時には、従業員の退職時とは異なる配慮が必要になります。
まず徹底すべきは、「アカウントの使い回しを絶対にしない」ことです。新しい税理士に、前任者が使っていたアカウントのIDとパスワードをそのまま渡してログインさせるような運用は、セキュリティ上極めて危険です。誰がいつ、どのデータを修正したのかという「監査ログ(操作履歴)」が正確に残らなくなり、責任の所在が曖昧になってしまうからです。
外部パートナーが交代する際は、必ず「前任者の招待を解除(削除)」し、その後に「新任者を新しいメールアドレスで招待」するという手順を踏んでください。これにより、前任者とのデータの繋がりを物理的に遮断し、クリーンな状態で新しい関係をスタートさせることができます。
また、契約終了時には「データの閲覧権限」だけでなく、会計ソフトと連携している「外部アプリ(請求書発行や給与計算など)」の連携設定も確認が必要です。特定の外部担当者が連携の「認証」を行っていた場合、その人のアカウントを消すと連携が切れてしまうこともあります。契約終了前に、連携の「オーナー(管理者)」を自社内の人間に変更しておくことが、業務を止めないための重要なポイントです。
セキュリティの土台を固める「パスワード」と「二要素認証」の運用ルール
アカウント管理を「仕組み」として機能させるためには、個々のユーザーが守るべきセキュリティの基礎ルールを明確にする必要があります。どれほど高度な権限設定を行っていても、入り口となるログイン情報が脆弱であれば意味がありません。
第一に、全ユーザーに対して「二要素認証(2FA)」の設定を義務化しましょう。これは、パスワードに加えて、スマートフォンに届く確認コードなどを入力しなければログインできないようにする仕組みです。万が一パスワードが漏洩しても、この二つ目の壁があることで、不正アクセスをほぼ完全に防ぐことができます。
第二に、「共用アカウント」の廃止です。「admin@company.jp」のようなアドレスを複数のスタッフで共有し、同じパスワードでログインする運用は、中小企業でよく見られます。しかし、これでは「誰が操作したか」が特定できず、退職者が出た際にパスワードを変更する手間も増えます。コストを惜しまず、必ず「一人一アカウント」を徹底してください。
第三に、パスワードマネージャーの活用推奨です。複雑で強力なパスワードを個別に覚えるのは困難ですが、ブラウザの保存機能や専用の管理ツールを使えば、安全性を高めつつ利便性も確保できます。社内ルールとして「誕生日や名前などの推測されやすいパスワードを禁止する」だけでなく、「ツールを使って管理する」という具体的な方法を提示することが、実効性を高めるコツです。
放置されたアカウントをあぶり出す「定期監査」の仕組み
アカウント管理は「一度やれば終わり」ではありません。組織の成長や人の入れ替わりに伴い、設定は必ず形骸化していきます。そこで必要になるのが、定期的に現状をチェックする「アカウント監査」の習慣です。
具体的には、3ヶ月に一度、あるいは半年に一度の頻度で、「現在、誰にどのような権限が与えられているか」を一覧で確認する時間を設けます。チェックのポイントは以下の3点です。
「1. すでに退職したスタッフや、契約が切れた外部担当者が残っていないか」
「2. 部署移動や役割変更があったスタッフに、過剰な権限が残ったままになっていないか」
「3. 長期間(例えば3ヶ月以上)ログインしていない休眠アカウントはないか」
多くのクラウド会計ソフトには「ユーザー一覧」をCSV等で出力する機能があります。これを利用して、経営者や経理責任者が「この人は誰か?」「この権限は妥当か?」と一つずつ確認していく作業を定例化しましょう。この「定期的な棚卸し」があることで、管理が漏れていたアカウントを早期に発見し、リスクの芽を摘むことができます。
また、監査ログの確認も有効です。「普段ログインしないはずの時間帯にアクセスがないか」「大量のデータを一括削除・出力した履歴はないか」をざっと眺めるだけでも、不正やミスの早期発見に繋がります。
健全なアカウント管理を維持するための10項目チェックリスト
これまで解説してきた内容を、日々の運用で使えるチェックリストとしてまとめました。このリストを定期的に確認し、すべてに「チェック」が入る状態を維持してください。
| チェック項目 | 実施内容 |
| 1. 個別アカウントの徹底 | 共通アカウントを廃止し、一人一人が専用のIDでログインしている |
| 2. 最小権限の設定 | 全員を「管理者」にせず、業務に必要な最低限の権限に絞っている |
| 3. 二要素認証の有効化 | 全ユーザーが二要素認証を設定し、ログインの安全性を高めている |
| 4. 退職時の即時削除 | スタッフの退職当日に、アカウントの停止または削除を完了している |
| 5. 外部パートナー交代 | 交代時にアカウントを使い回さず、新規招待と旧アカウント削除を行っている |
| 6. オーナー権限の所在 | 管理者(オーナー)が誰であるか明確で、不在や不明になっていない |
| 7. 連携アプリの権限確認 | 外部アプリ(請求・給与等)との連携認証者が適切に管理されている |
| 8. 定期的な棚卸しの実施 | 3ヶ月〜半年に一度、ユーザー一覧と権限の妥当性を確認している |
| 9. パスワードの強度維持 | 推測しやすいパスワードを禁止し、強力な文字列を使用させている |
| 10. 監査ログの確認 | 不審なログインや操作履歴がないか、定期的にログを確認している |
このリストを、社内の経理マニュアルや「入退社手続きフロー」の中に組み込むことが、管理を定着させる近道となります。
デジタル時代のガバナンスが企業の成長を支える
クラウド会計ソフトのアカウント管理を徹底することは、単なる「守り」の作業ではありません。それは、企業の透明性を高め、スムーズな業務運営を可能にする「攻め」の基盤作りでもあります。
誰が何をしているかが明確で、適切な権限分立がなされている組織は、ミスが起きにくく、起きた際の原因究明も迅速です。これは、外部のステークホルダー(銀行、投資家、取引先)からの信頼を得る上でも非常に重要な要素となります。特に、将来的に規模を拡大しようと考えている経営者にとって、早い段階から「アカウント管理のルール」を確立しておくことは、組織の拡大に耐えうる強固なガバナンス(企業統治)を構築することに他なりません。
「便利だから」という理由だけでクラウドを使うフェーズはもう終わりです。これからは、その利便性を「責任を持って管理する」ことが、デジタル化を推進するリーダーに求められるリテラシーとなります。
今日、今この瞬間から、自社のクラウド会計ソフトの設定画面を開いてみてください。そして、そこにあるユーザーリストの中に「誰だかわからない名前」や「すでに去った人の名前」がないかを確認することから始めてみましょう。その一歩が、あなたの会社の貴重なデータと、何物にも代えがたい「信頼」を守ることに繋がります。
クラウドを賢く、そして安全に使いこなし、経理業務を本当の意味で「自由で創造的なもの」へと変えていきましょう。